ntoseye traz depuração de kernel estilo WinDbg para hosts Linux
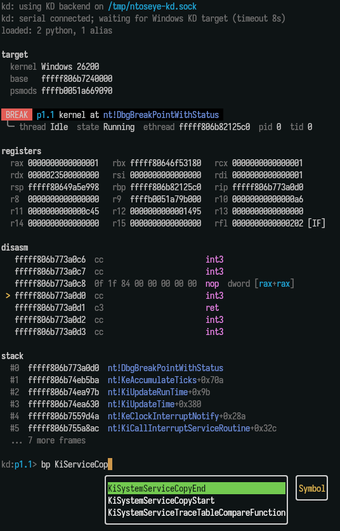
ntoseye, desenvolvido por Dmaivel, é um depurador de kernel do Windows que roda em hosts Linux para inspecionar convidados do Windows sob KVM/QEMU. Ele fornece um REPL compatível com WinDbg, análise ciente de símbolos e múltiplos backends para acesso à memória ao vivo. A ferramenta também expõe um servidor de Protocolo de Contexto de Modelo para inspeção assistida por IA e um SDK Python para fluxos de trabalho scriptados. Os usuários-alvo incluem desenvolvedores de kernel, pesquisadores de segurança e engenheiros reversos que precisam de acesso profundo, do lado do host, aos kernels dos convidados.
Você pode depurar convidados do Windows a partir de um host Linux sem uma segunda máquina Windows
ntoseye opera em hosts Linux e tem como alvo convidados do Windows do XP ao Windows 11, permitindo a inspeção direta do kernel a partir do host, em vez de exigir uma máquina de depuração Windows separada. Ele suporta conexões ao vivo através de um pipe serial, gdbstub do QEMU e introspecção de memória passiva, para que os desenvolvedores possam se conectar a VMs em execução ou inspecionar instantâneas de memória dependendo de seu fluxo de trabalho.
Agentes de IA podem participar diretamente, mas requerem clientes compatíveis com MCP
A ferramenta implementa o Protocolo de Contexto de Modelo em modo servidor, permitindo que assistentes de IA consultem o estado do kernel ao vivo, examinem quadros de armadilha e definam pontos de interrupção sob supervisão humana. Este design permite etapas de análise automatizadas, no entanto, ações impulsionadas por IA devem ser validadas porque o protocolo concede acesso programático à memória e pontos de interrupção e, portanto, afeta o estado da sessão de depuração.
Suporte à resolução de símbolos e análise melhora a precisão forense
ntoseye suporta símbolos PDB públicos e privados, incluindo metadados de linha de código-fonte e variáveis locais, o que ajuda a mapear memória e quadros de pilha para o código-fonte. A análise integrada de despejo de falhas e verificação de bugs fornece contexto para exceções. Resultados precisos dependem do fornecimento correto de símbolos e da qualidade da imagem de memória do convidado usada para introspecção.
Extensível, mas direcionado a usuários avançados confortáveis com virtualização e scripting
A ferramenta oferece um REPL estilo WinDbg, controles avançados de pontos de interrupção e pontos de observação, e um SDK Python para comandos personalizados e automação. A construção a partir do código-fonte requer um compilador compatível com C++23, e a integração com MCP espera clientes compatíveis com MCP. Isso torna a ferramenta adequada para pesquisadores que scriptam fluxos complexos, enquanto usuários que buscam um depurador gráfico pronto para uso podem enfrentar uma curva de configuração mais acentuada.
ntoseye atende especialistas que precisam de inspeção de kernel do lado do host programática
ntoseye é uma opção prática para desenvolvedores de kernel e pesquisadores de segurança que requerem controle baseado no host e acesso scriptado aos kernels de convidados do Windows. Seu servidor MCP abre possibilidades de automação, mas requer validação cuidadosa de quaisquer mudanças impulsionadas por agentes. Use-o quando você puder combinar análise automatizada com verificação manual e quando seu fluxo de trabalho já depender de KVM/QEMU e expertise em scripting.